Audit gratuit · Cyber Resilience Act
Vous mettez un produit connecté sur le marché européen ? Vos documents produit sont lus par notre logiciel, challengés par des agents IA spécialisés, puis revus par un expert cybersécurité vétéran.
Un court échange pour vérifier ensemble que l’audit gratuit correspond à votre produit.
L'audit gratuit couvre les exigences essentielles de l'annexe I du règlement : conception et développement sécurisés, absence de vulnérabilités connues exploitables à la livraison, configuration sécurisée par défaut, mises à jour de sécurité, contrôle des accès, protection des données, journalisation, réduction de la surface d'attaque, ainsi que les obligations de gestion des vulnérabilités sur toute la durée de support : nomenclature logicielle, traitement et publication des correctifs, divulgation coordonnée, notification des vulnérabilités activement exploitées. Il vous dit où vous en êtes, ce qui manque, et par quoi commencer avant les échéances du règlement.
Fabricants d'équipements industriels, d'automatismes, de contrôle d'accès, de dispositifs connectés, d'objets IoT grand public ou professionnels, éditeurs de logiciels embarqués, importateurs et distributeurs qui apposent leur marque : toute entreprise qui met un produit connecté sur le marché européen.
Tout commence par un court échange avec un membre de l'équipe, pour vérifier ensemble que l'audit gratuit correspond à votre situation. Ensuite, six étapes.
Une heure en visioconférence pour vous présenter l'équipe qui suivra votre audit, la méthodologie, les délais et les documents produit attendus. Le NDA est signé avant cette réunion.
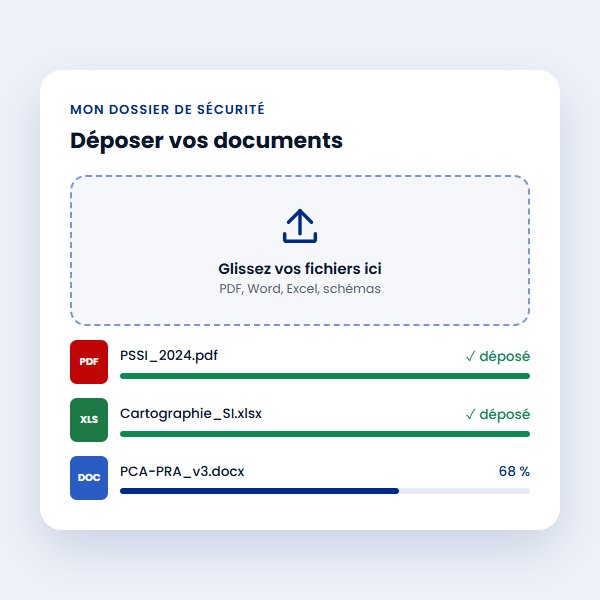
Vous recevez un accès sécurisé à la plateforme CyberLead (mot de passe et second facteur) et vous y déposez les documents produit ou les captures d'écran dont vous disposez, sans rien produire pour l'occasion. Ce qui manque est noté tel quel.
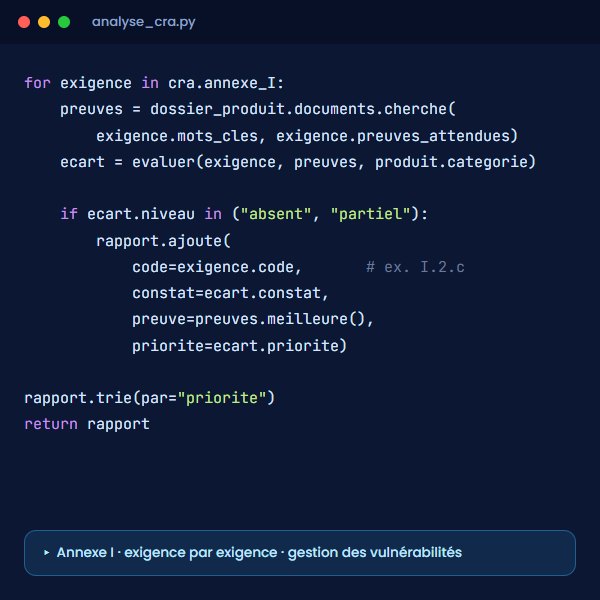
Le logiciel CyberLead lit vos documents produit et les confronte, exigence par exigence, aux exigences essentielles de l'annexe I du règlement et aux obligations de gestion des vulnérabilités. Il produit une première lecture des écarts.
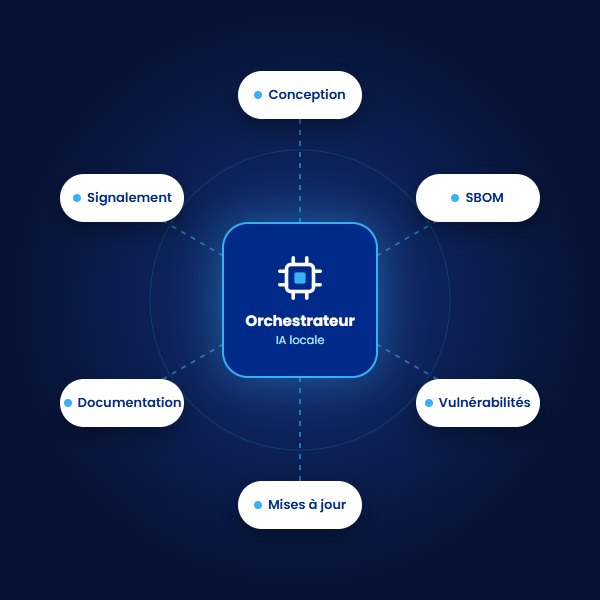
Un orchestrateur confie cette première lecture à plusieurs agents IA spécialisés (conception sécurisée, nomenclature logicielle, vulnérabilités, mises à jour, documentation…). Chacun la conteste dans son domaine : preuve insuffisante, écart oublié, priorité mal placée.
Un expert cybersécurité aguerri reprend l'ensemble, tranche les désaccords, écarte ce qui ne tient pas face à votre réalité et fixe les priorités. Rien ne vous est restitué sans sa validation.
Une heure avec l'expert qui a revu votre dossier : vos écarts, vos priorités, vos premières actions avant les échéances du règlement.
Un accord de confidentialité (NDA) est signé avant le kick-off : le nôtre, ou le vôtre si votre organisation en impose un.
L'audit est gratuit parce que nous voulons nous faire connaître : en contrepartie, vous nous autorisez à vous citer comme référence, dans un texte que vous validez.
Accompagnement Product Security orienté conformité CRA sur une gamme de produits, analyse de risques et exigences produit.
Sécurisation d'une ligne de produits connectés, de la conception au support.
Voir le cas client →Tests de sécurité d'équipements OT et de produits connectés sur le banc de test CyberLead.
Voir le cas client →

Lundi - Vendredi8h – 20h
Samedi et DimancheAstreinte
CyberLead - 2026, Propulsé par CyberLead


