Nous sortons d’un audit cybersécurité chez un client industriel. Je ne le nommerai pas, mais ce que l’équipe y a trouvé mérite d’être partagé avec toute la communauté, parce que nous ne l’avions pas vu venir.
Le contexte
Nous étions venus pour un audit classique de site de production : réseau OT, postes de supervision, accès des prestataires, sauvegardes. Le contrôle qualité n’était même pas dans notre périmètre de départ. Pour nous, comme pour beaucoup, c’était un sujet métier : il vérifie que chaque pièce correspond à ce que le client a commandé, avant qu’elle ne quitte l’usine.
Ce que nous avons découvert
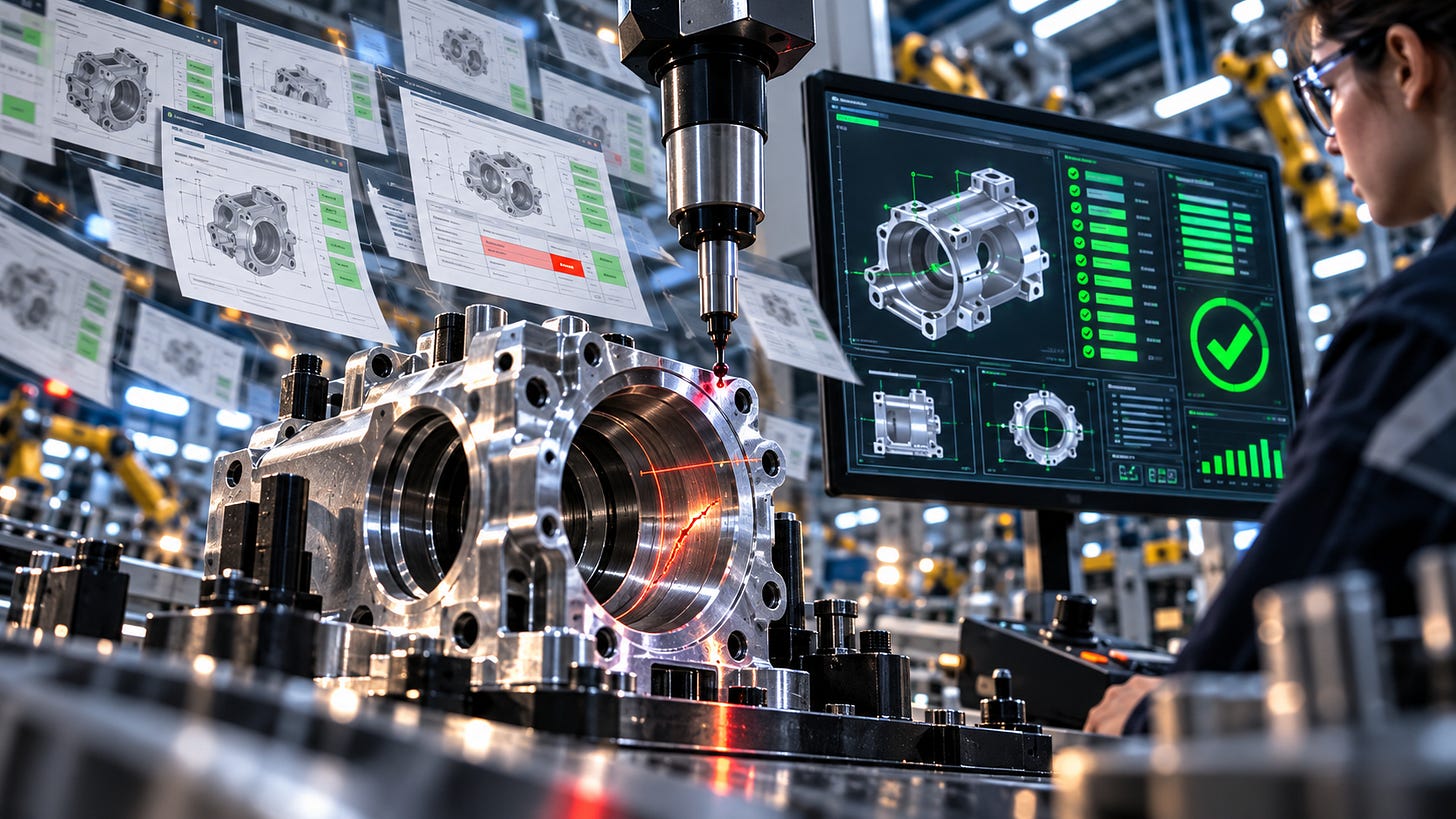
En suivant le parcours d’une pièce sur la ligne, nous nous sommes arrêtés au poste de contrôle. Tout y est paramétré : plans de contrôle dans le logiciel qualité, tolérances, fréquences d’échantillonnage, programmes des machines de mesure. L’opérateur lance, la machine compare, le lot passe ou ne passe pas.
Sur la plupart des sites que nous accompagnons, ces contrôles bougent peu. Une cote précisée, une tolérance resserrée après une réclamation, une amélioration de méthode : des évolutions rares et visibles.
Ici, c’était l’inverse. Les lots changent, et chaque semaine de nouveaux plans de contrôle sont redescendus sur la ligne, parfois complètement différents de ceux de la semaine précédente. Quand nous avons cherché comment on vérifiait qu’un plan reçu était bien celui qui avait été validé, nous n’avons trouvé aucun mécanisme en place. Personne ne se posait la question, parce que le changement était la norme.
Pourquoi nous l’avons classé critique
C’est à ce moment que l’audit a changé de priorité. Si tout change en permanence, une tolérance élargie ou un contrôle désactivé ne se distingue plus d’une mise à jour ordinaire. Erreur de saisie, compte partagé ou attaquant installé sur le réseau : le résultat est le même, et il ne se voit pas.
C’est ce qui nous a le plus marqués. Pas d’arrêt de production, pas d’écran rouge. La ligne tourne, les contrôles sont verts, les rapports sont signés. L’entreprise se croit conforme alors que le contrôle lui-même a pu être modifié. Le problème n’apparaît que des semaines plus tard, chez le client final.
Ce que nous avons recommandé
Identifier d’où viennent les plans de contrôle et qui a le droit de les modifier.
Tracer chaque version et la comparer à la référence validée avant qu’elle n’arrive sur la ligne.
Exiger une double validation pour tout élargissement de tolérance ou désactivation de contrôle.
Faire entrer le paramétrage qualité dans le périmètre cyber, au même titre que les automates.
Ce que nous en retenons
Depuis cette mission, nous regardons le contrôle qualité dynamique sur chaque site industriel. Que vous soyez en interne ou expert cybersécurité en mission, allez voir comment ces plans arrivent sur la ligne : la question est simple, la réponse peut être inquiétante.


