TL;DR
Depuis quelques mois, nos incidents de phishing aboutissent à la prise de comptes, y compris de comptes administrateurs Entra ID.
Les attaquants créent des boîtes partagées et effacent les emails envoyés en interne pour rester crédibles.
Ils avaient de quoi tout casser et ne l’ont pas fait : nous pensons à des escrocs guidés par l’IA.
Chaque alerte de faible intensité déclenche désormais deux vérifications, sans exception.
Contexte
Depuis quelques mois, l’équipe enchaîne des incidents qui ne ressemblent pas aux précédents. Le point de départ est classique : un email de phishing réussi, un mot de passe et un code MFA saisis sur une fausse page. La suite l’est beaucoup moins. Dans plusieurs cas, le compte pris en main était un compte administrateur de l’instance Microsoft Entra ID (l’ex Azure AD) du client.
Ce n’est pas une surprise statistique. Selon le Data Breach Investigations Report 2025 de Verizon, l’usage d’identifiants volés reste le premier vecteur d’accès initial, dans 22 % des violations analysées. Ce qui nous a surpris, c’est la suite.
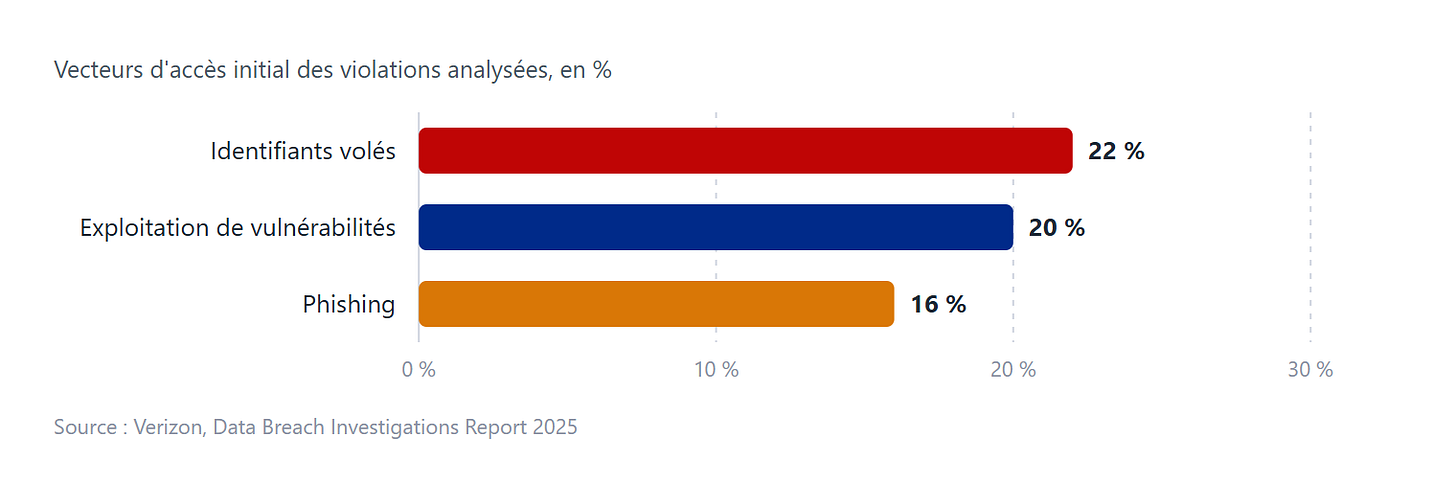
Figure 1 : Les identifiants volés restent la première porte d’entrée (source : Verizon, Data Breach Investigations Report 2025).
Ce que nous avons vu
Une fois dans la place, les attaquants ont travaillé la crédibilité plutôt que la destruction. Sur le terrain, ça donne :
des boîtes aux lettres partagées créées discrètement, pour piloter les envois sans passer par la boîte de la victime ;
les emails envoyés en interne depuis le compte compromis supprimés au fil de l’eau, pour que personne ne remarque la vague partie au nom d’un collègue ;
un nouveau phishing lancé en interne, depuis une adresse légitime, avec un ton juste et sans faute.
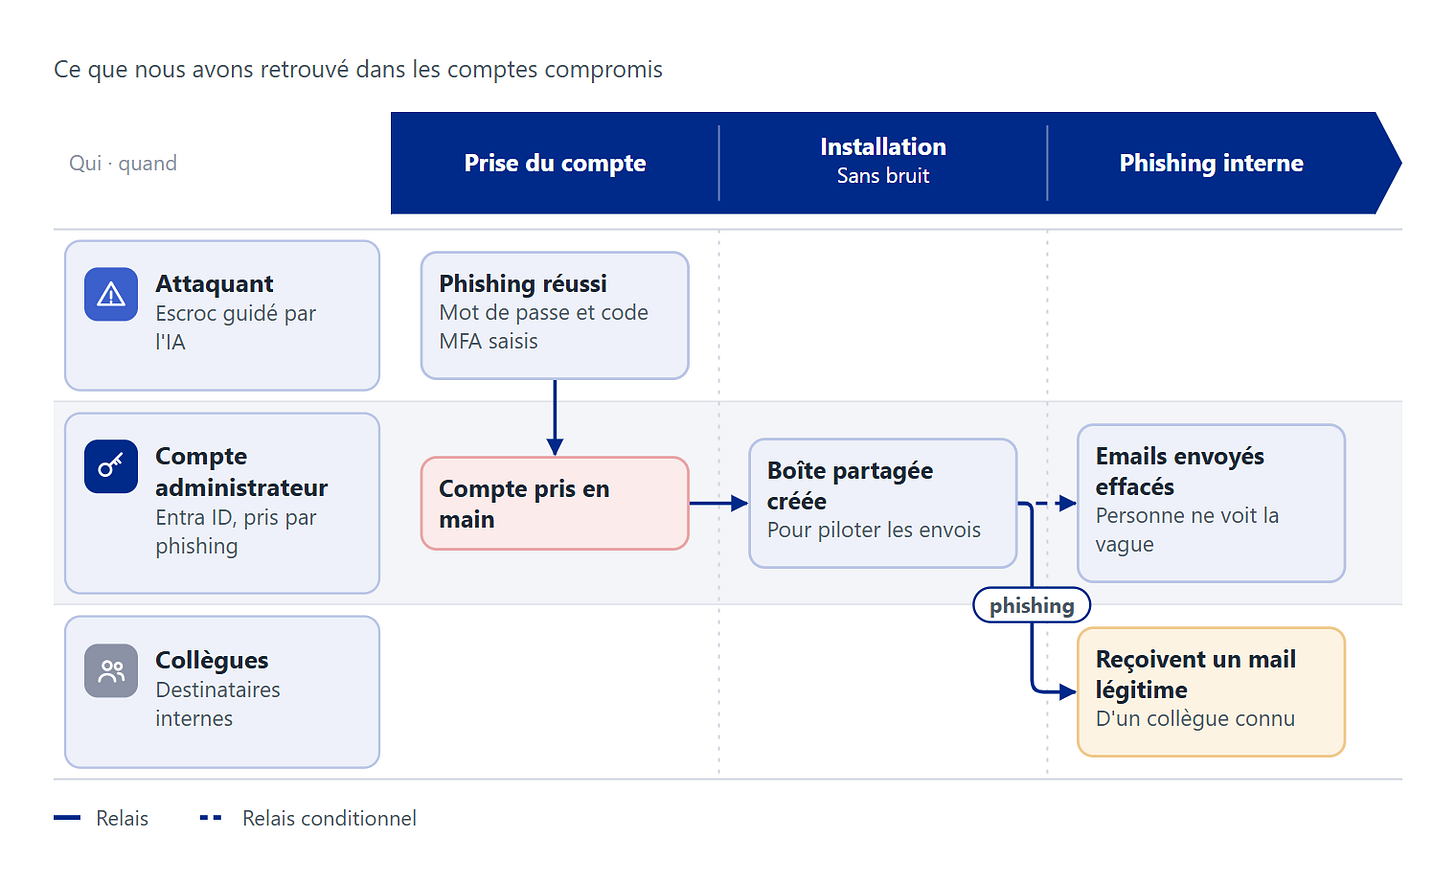
Figure 2 : Une fois administrateurs, les attaquants ont soigné leur crédibilité, pas la casse.
Le phishing interne est redoutable : quand le message vient de la comptabilité ou de la direction, le réflexe de méfiance tombe.
Ce qui nous a surpris
Avec un compte administrateur Entra ID, on peut presque tout faire : créer des comptes, attribuer des rôles, désactiver des protections, effacer. Les attaquants avaient ce pouvoir de nuisance. Ils ne s’en sont pas servis.
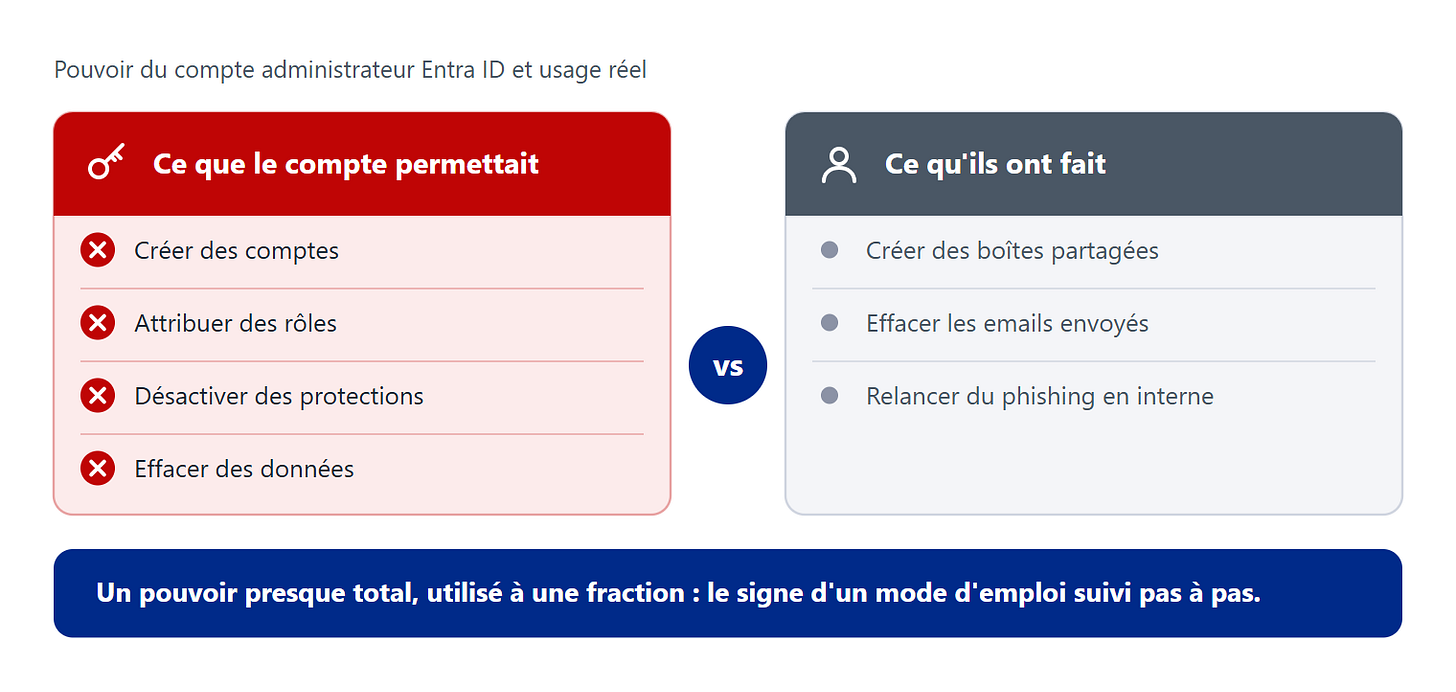
Figure 3 : Ils pouvaient presque tout casser, ils se sont contentés de phisher.
Nous avons longtemps cherché la pièce manquante. Notre conclusion, assumée même si elle reste une hypothèse : nous n’avions pas affaire à un groupe de rançongiciel, mais à des escrocs qui se sont servis de l’IA pour aller plus loin que leur niveau habituel. Ils savaient monter une campagne de phishing. Pour le reste, ils suivaient un mode d’emploi.
Pour en avoir le cœur net, nous avons rejoué leurs demandes avec Kimi, l’assistant de l’éditeur chinois Moonshot AI. Il nous a expliqué la marche à suivre, sans aucun filtre. Nous ne la reproduirons pas ici. Retenez simplement que la compétence n’est plus la barrière : il suffit de savoir poser la question.
Ce que nous avons appris
Face à une alerte de faible intensité (une connexion inhabituelle, une règle de boîte mail, un pays inattendu), le réflexe était d’évaluer, puis souvent de classer. Ce n’est plus le cas. Chaque alerte de ce type déclenche désormais deux vérifications, systématiquement :
Vérifier qu’aucun appareil tiers n’a été enregistré. Un téléphone ou un poste ajouté au compte donne à l’attaquant un accès durable, qui survit au changement de mot de passe. Nous regardons les appareils inscrits et les méthodes d’authentification ajoutées récemment.
Retracer l’activité de l’attaquant dans Entra ID. Journaux d’audit et de connexion : rôles attribués, comptes créés, boîtes partagées, applications autorisées. C’est là que nous avons trouvé ce que la victime ne voyait pas.
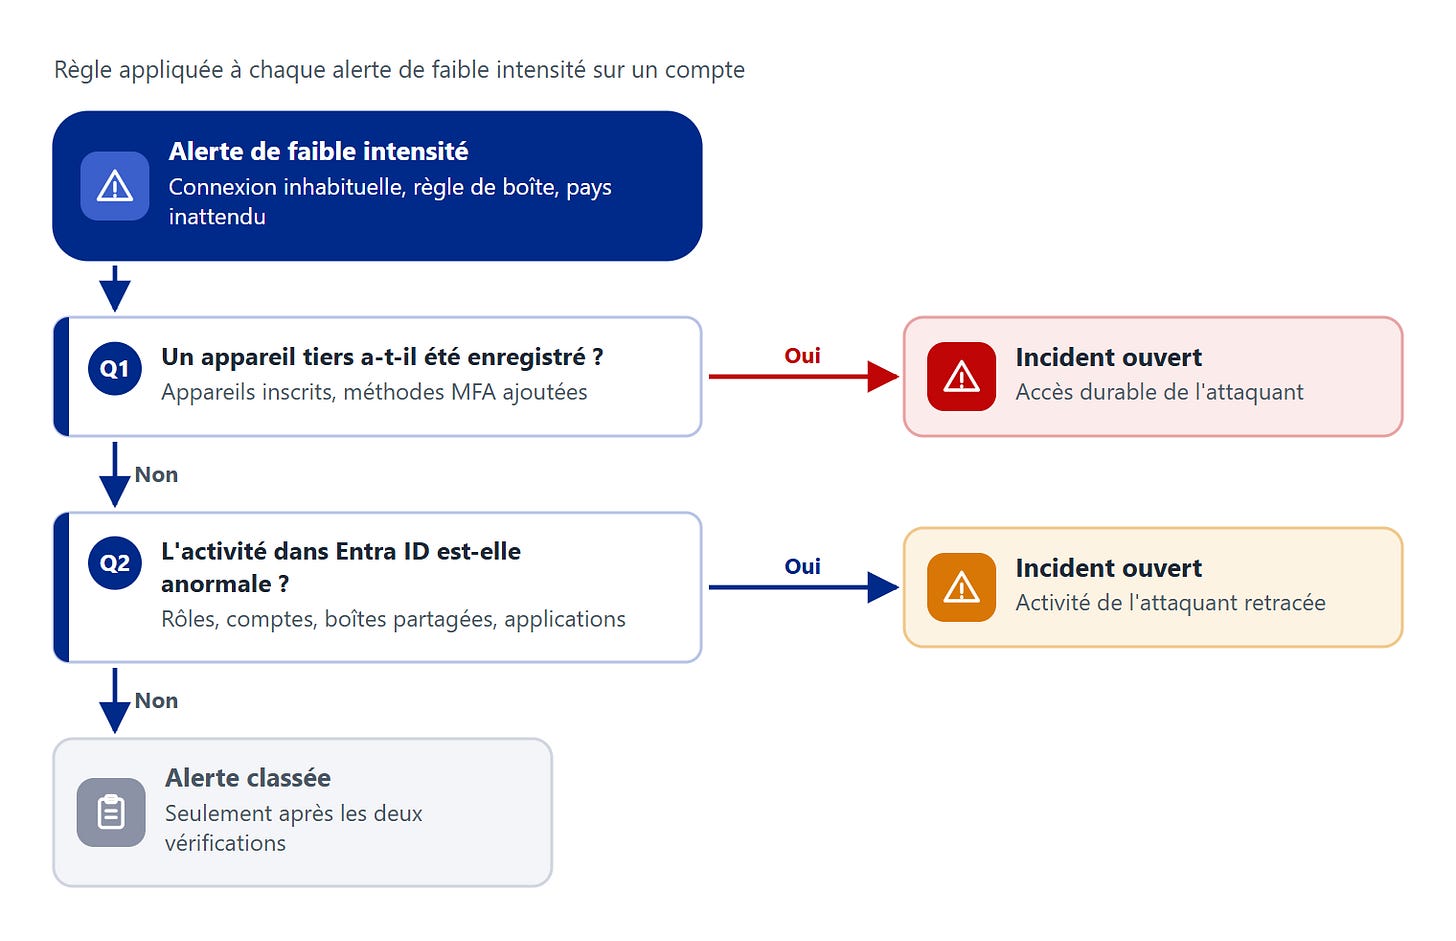
Figure 4 : Deux vérifications avant de classer la moindre alerte.
C’est plus long, et la plupart du temps on ne trouve rien. Mais une alerte faible sur un compte administrateur ne se classe plus sans avoir regardé.
Ce qu’il faut retenir
L’IA ne fabrique pas d’attaquants de haut vol. Elle donne à des escrocs moyens des gestes d’administrateur qu’ils n’auraient jamais su faire seuls. Microsoft l’a mesuré dans son Digital Defense Report 2025 : les emails de phishing automatisés par l’IA obtiennent 54 % de clics, contre 12 % pour les tentatives classiques.
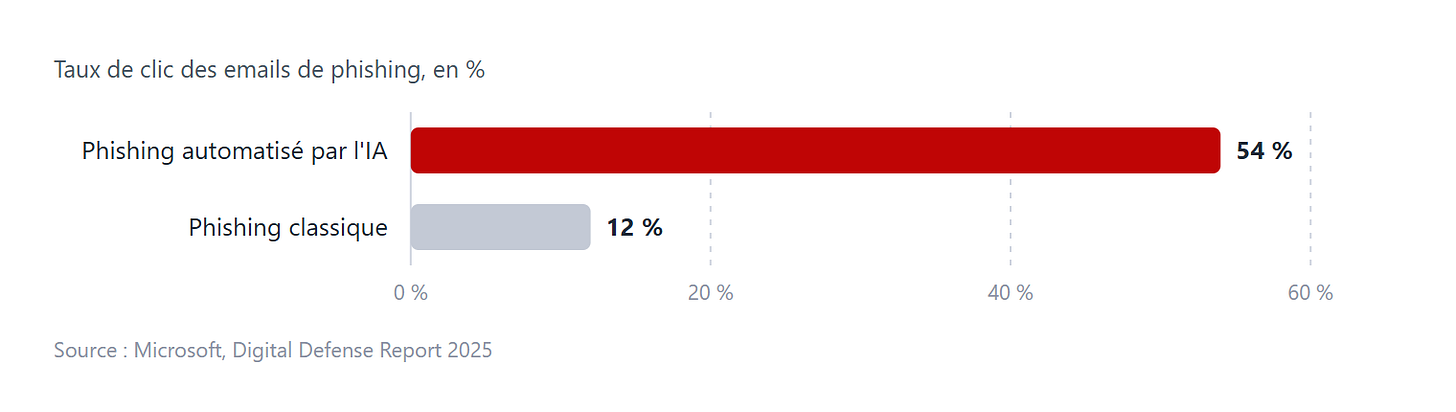
Figure 5 : Le phishing écrit par l’IA fait cliquer 4,5 fois plus (source : Microsoft, Digital Defense Report 2025).
Le risque change de forme : moins de casse spectaculaire, plus d’usurpation crédible et durable. Selon moi, la priorité n’est pas d’acheter un outil de plus. C’est de traiter chaque compte administrateur comme une cible, et chaque petite alerte sur ce compte comme une piste.
Insight CyberLead : Un compte administrateur Entra ID compromis qui ne fait « rien » n’est pas une bonne nouvelle. C’est souvent le signe d’un attaquant qui prépare une usurpation durable : boîtes partagées, appareils enregistrés, emails effacés. Le silence est un indice, pas un soulagement.
Chez vous, qui vérifie les appareils enregistrés après une alerte de connexion ? Si l’article vous a plu, faites-le circuler dans votre réseau : un simple partage nous aide beaucoup.


